
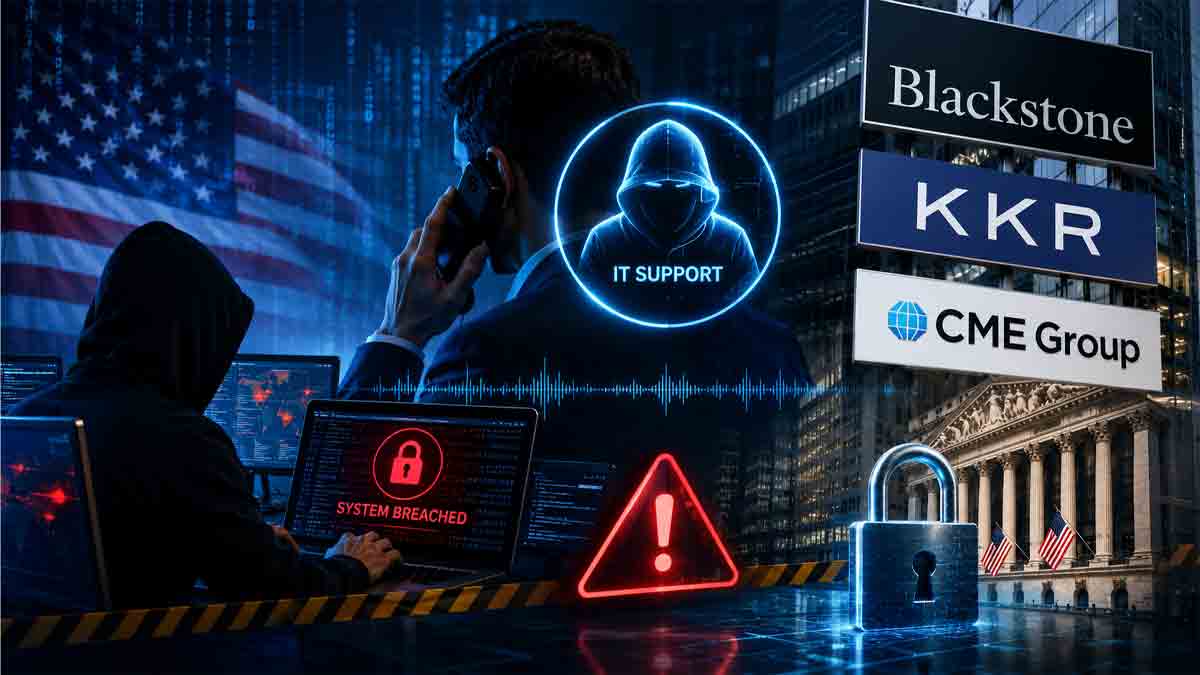
নিউইয়র্ক: বিশ্বের বড় আর্থিক সংস্থাগুলিকে নিশানা করতে এবার অত্যাধুনিক ম্যালওয়্যারের বদলে মানুষের বিশ্বাসকেই হাতিয়ার করছে সাইবার অপরাধীরা (Cyber Attack)। ফোন করে নিজেদের সংস্থার IT support কর্মী হিসেবে পরিচয় দিয়ে কর্মীদের প্রতারণা করা হচ্ছে। এই কৌশলে Blackstone, Apollo Global Management, Bridgewater Associates, Bain Capital, TPG, KKR, CME Group, Clearlake Capital এবং Moody’s-সহ একাধিক মার্কিন আর্থিক সংস্থাকে নিশানা করা হয়েছে।
Google Threat Intelligence Group (GTIG) এই কর্মকাণ্ডকে UNC6671 নামে একটি threat actor-এর সঙ্গে যুক্ত করেছে। Google-এর তথ্য অনুযায়ী, এই গোষ্ঠী Redact, Pink, Helix এবং Falcon-এর মতো একাধিক extortion brand-এর সঙ্গে যুক্ত। আগের BlackFile operation বন্ধ হয়ে গেলেও তথ্য চুরি এবং অর্থ আদায়ের উদ্দেশ্যে তাদের কার্যকলাপ অব্যাহত রয়েছে।
এই হামলার সবচেয়ে গুরুত্বপূর্ণ দিক হল, আক্রমণকারীরা মূলত কোনও জটিল malware বা অত্যন্ত sophisticated technical exploit-এর উপর নির্ভর করছে না। বরং কর্মীদের বিশ্বাস অর্জন করে তাদের কাছ থেকে গুরুত্বপূর্ণ তথ্য আদায় করছে। এই পদ্ধতিকে বলা হয় voice phishing বা vishing।
Also Read | স্মার্ট চশমায় লুকিয়ে রেকর্ডিংয়ের ভয়? মুশকিল আসান ডিজনির গানে!
হ্যাকাররা সংস্থার কর্মীদের ফোন করে নিজেদের IT helpdesk-এর কর্মী হিসেবে পরিচয় দেয়। ফোনে তারা authentication update, passkey চালু করা বা কোনও security-related কাজের কথা বলে দ্রুত পদক্ষেপ নিতে চাপ তৈরি করে। এরপর কর্মীকে এমন একটি ওয়েবসাইটে যেতে বলা হয়, যা দেখতে সংশ্লিষ্ট সংস্থার আসল login বা authentication page-এর মতো।
কর্মী সেই ভুয়ো ওয়েবসাইটে username, password কিংবা authentication credentials দিলে সেগুলি সরাসরি হ্যাকারদের হাতে চলে যায়। Google জানিয়েছে, কিছু ক্ষেত্রে attackers adversary-in-the-middle কৌশল ব্যবহার করে authentication session এবং MFA token-ও intercept করতে পারে।
এই কারণেই শুধু Multi-Factor Authentication বা MFA চালু থাকলেই যে সংস্থা সম্পূর্ণ নিরাপদ থাকবে, তা নয়। কর্মী যদি ভুল করে attacker-controlled website-এ authentication করেন, তাহলে হ্যাকার সেই তথ্য ব্যবহার করে corporate system-এ প্রবেশের চেষ্টা করতে পারে।
এই campaign-এ Blackstone, Apollo Global Management, Bridgewater Associates, Bain Capital, KKR, TPG, CME Group, Clearlake Capital এবং Moody’s-এর মতো সংস্থার নাম উঠে এসেছে। তবে কোনও সংস্থাকে target করা হয়েছে মানেই তাদের data সফলভাবে চুরি হয়েছে, এমন নয়। উপলব্ধ তথ্য অনুযায়ী, attackers বিভিন্ন সংস্থার নামে infrastructure তৈরি করে compromise করার চেষ্টা করেছে এবং প্রতিটি ক্ষেত্রে সাফল্যের মাত্রা আলাদা হতে পারে।
Also Read | Samsung Galaxy S26 FE লঞ্চ আসন্ন? FCC-তে মিলল অনুমোদন, ফাঁস চার্জিং-সহ একাধিক তথ্য
আর্থিক সংস্থাগুলি হ্যাকারদের কাছে বিশেষ আকর্ষণীয়। কারণ এই সংস্থাগুলির হাতে বিনিয়োগ, merger, acquisition, corporate clients এবং অন্যান্য অত্যন্ত সংবেদনশীল তথ্য থাকতে পারে। Google-এর বিশ্লেষণ অনুযায়ী, ২০২৬ সালে UNC6671-এর লক্ষ্যবস্তুর ধরনও বদলেছে। আগে manufacturing, real estate, healthcare এবং insurance-এর মতো ক্ষেত্রের উপর নজর থাকলেও জুলাইয়ের মধ্যে private equity firms, law firms এবং financial ratings agencies-সহ financial ও legal organisations-এর দিকে বেশি নজর দেওয়া হয়।
আরও উদ্বেগের বিষয় হল, হ্যাকাররা প্রত্যেক সংস্থার জন্য আলাদা করে ভুয়ো ওয়েবসাইট তৈরি করছে। সেই website-এর domain বা subdomain-এ সংশ্লিষ্ট সংস্থার নাম ব্যবহার করা হচ্ছে। ‘Passkey’, ‘MFA’ এবং ‘SSO’-এর মতো শব্দ ব্যবহার করে portal-গুলিকে আরও বিশ্বাসযোগ্য করে তোলা হচ্ছে। ফলে কর্মী প্রথমে একটি বিশ্বাসযোগ্য ফোন পান এবং পরে এমন একটি website-এ যান, যা তাঁর পরিচিত সংস্থার security portal-এর মতোই দেখতে।
কর্মীর credentials হাতিয়ে নেওয়ার পর হামলাকারীরা Microsoft 365 এবং Okta-র মতো cloud environment-এ ঢোকার চেষ্টা করতে পারে। compromised account ব্যবহার করে আরও তথ্য সংগ্রহ এবং দীর্ঘ সময় access বজায় রাখার চেষ্টা করা হয়। কিছু ক্ষেত্রে security notification যাতে আক্রান্ত সংস্থা দ্রুত বুঝতে না পারে, সেই চেষ্টাও করা হয়েছে। শেষ লক্ষ্য হতে পারে corporate data চুরি করে তা প্রকাশ করার হুমকি দিয়ে অর্থ আদায় করা।
Google-এর তথ্য অনুযায়ী, আগের BlackFile operation-এর সঙ্গে যুক্ত cryptocurrency wallet বিশ্লেষণ করে ১৮টি Bitcoin address-এ মোট 141.65 BTC জমা পড়ার তথ্য পাওয়া গিয়েছে, যার সেই সময়ের মূল্য ছিল প্রায় 10.69 million ডলার। সাধারণত প্রাথমিক ransom demand প্রায় 1 million ডলার থেকে 3 million ডলারের বেশি পর্যন্ত হতে পারে, যদিও আলোচনার পর অনেক সময় কম অর্থে নিষ্পত্তি হয়েছে।
ফোনভিত্তিক এই প্রতারণা কার্যকর হওয়ার অন্যতম কারণ হল মানুষের স্বাভাবিক বিশ্বাস। কর্মীরা সাধারণত সন্দেহজনক email বা link সম্পর্কে সতর্ক থাকার প্রশিক্ষণ পান। কিন্তু পরিচিত IT department-এর নাম করে কেউ ফোন করলে সেটিকে অনেক বেশি স্বাভাবিক workplace interaction বলে মনে হতে পারে। হ্যাকাররা legitimate helpdesk number spoof করা, ব্যক্তিগত mobile-এ ফোন করা, সংস্থার নিজস্ব তথ্য ব্যবহার এবং security update নিয়ে urgency তৈরি করার মতো কৌশলও ব্যবহার করছে।
Google-এর পরামর্শ, সংস্থাগুলিকে phishing-resistant authentication-এর দিকে যেতে হবে। এর মধ্যে FIDO2 security keys এবং WebAuthn-ভিত্তিক passkeys রয়েছে। এগুলি authentication-কে আসল website-এর সঙ্গে যুক্ত রাখে, ফলে attacker-controlled website-এর মাধ্যমে credentials চুরি করা কঠিন হয়। পাশাপাশি managed corporate device, trusted network এবং সন্দেহজনক MFA activity পর্যবেক্ষণের ব্যবস্থাও জোরদার করার পরামর্শ দেওয়া হয়েছে।
কর্মীদেরও বলা হচ্ছে, কোনও unsolicited phone call-এ কখনও password, security code বা authentication information দেওয়া উচিত নয়, ফোনের অপর প্রান্তের ব্যক্তি নিজেকে IT department-এর কর্মী হিসেবে পরিচয় দিলেও। সংস্থার উচিত এমন একটি internal verification system রাখা, যার মাধ্যমে কর্মী ফোনটি সত্যিই IT team থেকে এসেছে কি না যাচাই করতে পারেন।
এই ঘটনা দেখাচ্ছে, সাইবার হামলার ধরন দ্রুত বদলাচ্ছে। শুধুমাত্র phishing email নয়, একটি বিশ্বাসযোগ্য ফোন কলও এখন বড় cyberattack-এর প্রথম ধাপ হয়ে উঠতে পারে। বিশেষ করে আর্থিক ও অন্যান্য high-value সংস্থাকে নিশানা করে phone-based social engineering, fake login pages এবং চুরি করা authentication session একসঙ্গে ব্যবহার করছে অপরাধীরা। ফলে cybersecurity এখন শুধু IT department-এর দায়িত্ব নয়, সংস্থার প্রতিটি কর্মীর সতর্কতাও তার গুরুত্বপূর্ণ অংশ।